Para peneliti cybersecurity dan admin-admin IT mulai mengangkat kecemasan soal ZIP barunya Google dan domain-domain internet baru MOV, mereka memperingatkan bahwa para pelaku ancaman cyber dalam memanfaatkan hal-hal tersebut untuk serangan phising dan malware delivery.
Di awal bulan ini, Google menghadirkan delapan top-level domains (TLD) baru yang dapat dibeli untuk hosting situs web atau alamat email.
Domain-domain baru tersebut adalah .dad, .esq, .prof, .phd, .nexus, .foo, dan untuk topik dari artikel kita kali ini adalah soal domainnya TLD yaitu .zip dan .mov.
Meskipun ZIP dan MOV-nya TLD sudah tersedia sejak 2014, baru di bulan ini mereka tersedia untuk umum, memungkinkan siapa saja untuk membeli sebuah domain, seperti bleepingcomputer.zip untuk sebuah web.
Namun, domain-domain tersebut dapat dianggap berisiko karena TLD tersebut juga merupakan ekstensi dari files yang biasanya dibagikan di unggahan forum, pesan-pesan, dan diskusi-diskusi online, yang nantinya akan langsung otomatis diubah menjadi URL oleh sebagian online platform atau aplikasi-aplikasi.
Yang menjadi masalah
Dua jenis file yang umum ditemukan secara online adalah ZIP archives dan video-video MPEG 4, yang di mana nama-nama file-nya berakhir dengan .zip (ZIP archive) atau .mov (file video).
Oleh karena itu, sudah menjadi hal umum saat orang-orang mengunggah instruksi-instruksi yang mengandung nama files dengan ekstensi .zip dan .mov. Akan tetapi, dengan sekarang mereka sudah menjadi TLD, beberapa platform pesan dan situs-situs sosial media akan otomatis mengubah nama files dengan ekstensi .zip dan .mov menjadi URL.
Sebagai contoh, di Twitter, jika Anda mengirimkan seseorang instruksi untuk membuka sebuah file zip dan mengakses sebuah file MOV, nama files yang sebenarnya tidak berbahaya itu akan diubah menjadi sebuah URL, seperti di bawah ini.
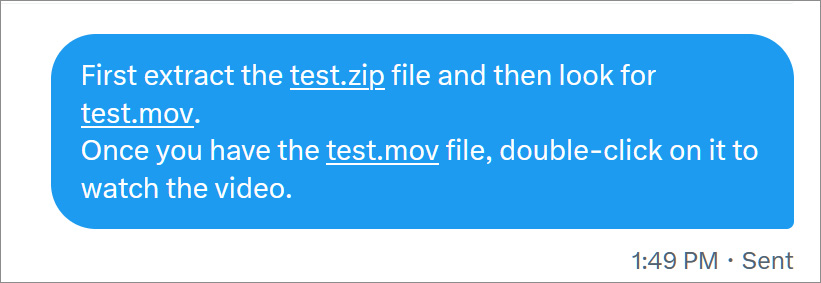
Twitter secara otomatis mengubah teks .zip dan .mov menjadi hyperlink
Sumber: BleepingComputer
Saat orang-orang melihat URL di sebuah instruksi, mereka akan otomatis berpikir bahwa URL tersebut dapat mengarahkan mereka untuk men-download file terkait dan membuat mereka untuk mengeklik link tersebut. Contohnya adalah menghubungkan nama files ke menu downloads adalah cara BleepingComputer untuk memberikan instruksi di semua artikel, tutorial, dan forum diskusi.
Tetapi, jika seorang pelaku ancaman mempunyai sebuah domain .zip terhadap nama yang sama dengan yang diubah menjadi hyperlink, seseorang mungkin dapat secara tidak sengaja mengunjungi situs tersebut dan menjadi korban phising atau malware, dengan mengira bahwa URL tersebut aman karena datang dari sumber yang terpercaya.
Meskipun sangat tidak mungkin jika para pelaku ancaman mendaftarkan ribuan domain untuk menjebak beberapa korban, Anda hanya butuh satu karyawan di kantor Anda untuk tidak sengaja menginstal malware dan membuat satu jaringan menjadi terinfeksi.
Penyalahgunaan domain ini tidak hanya sebuah teori saja, dengan Silent Push Labs, sebuah perusahaan cyber intel, mereka menemukan bahwa apa yang diduga sebuah situs phising di Microsoft-office[.]zip mencoba untuk mencuri data Microsoft Account.
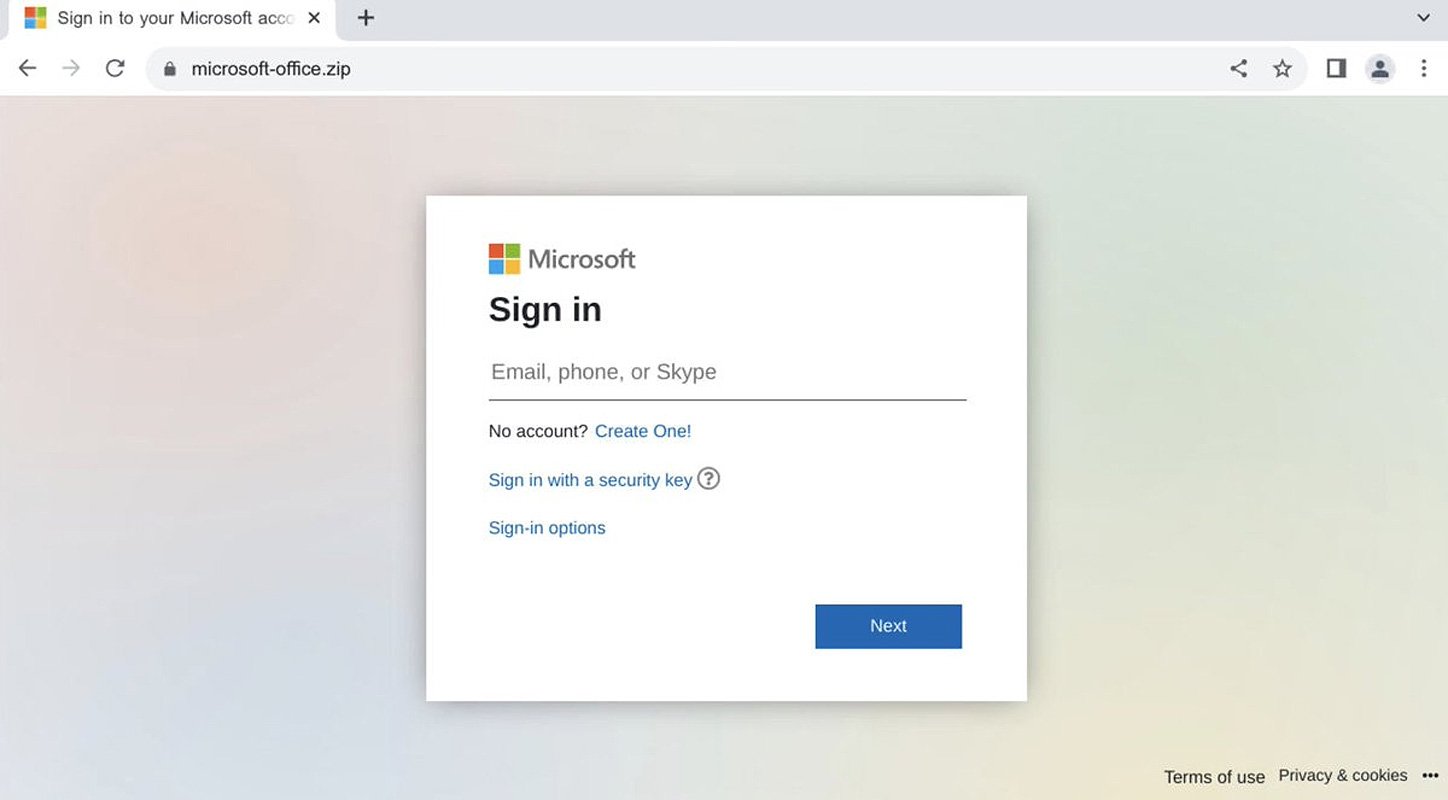
Domain ZIP yang digunakan untuk phising Microsoft Account
Sumber: Silent Push Labs
Para peneliti cybersecurity juga sudah mulai menjelajahi domain tersebut, dengan Bobby Rauch memublikasikan penelitian tentang mengembangkan links phising yang meyakinkan dengan menggunakan karakter-karakter Unicode dan userinfo delimeter (@) di URL.
Penelitiannya Rauch menunjukan bagaimana para pelaku ancaman dapat membuat URL phising yang terlihat seperti URL asli untuk men-download file di GitHub, tapi sebenarnya dapat mambawa Anda ke sebuah situs di v1.27.1[.]zip saat diklik, seperti yang digambarkan di bawah.
https://github.com/kubernetes/kubernetes/archive/refs/tags/@v1.27.1.zipOpini yang bertentangan
Pengembangan-pengembangan ini mulai memunculkan debat di antara para developers, peneliti keamanan, dan admin IT, dengan beberapa merasa bahwa ketakutan-ketakutan tersebut tidak berlandaskan apa-apa, dan beberapa merasa bahwa TLD-nya ZIP dan MOV malah menambahkan risiko ke lingkungan online yang sudah tidak aman.
Orang-orang sudah mulai mendaftarkan domain-domain .zip yang berhubungan dengan ZIP archives yang umum, seperti update.zip, financialstatement.zip, setup.zip, attachment.zip, officeupdate.zip, dan backup.zip, untuk menampilkan informasi mengenai risiko-risiko dari domain ZIP, dan untuk mengerjai Anda, atau untuk membagikan informasi tidak berbahaya.
Open source developer Matt Holt juga meminta untuk menghapus ZIP TLD dari Public Suffix List milik Mozilla, yang merupakan sebuah daftar dari semua domain top-level publik yang digabungkan dalam aplikasi dan browser.
Namun, komunitas PSL dengan sigap menjelaskan bahwa memang ada sedikit risiko terkait dengan TLD ini, selain itu mereka juga masih valid dan tidak boleh dihapus dari PSL karena itu akan memengaruhi pengoperasian situs-situs yang sah.
“Menghapus TLD yang sudah ada dari PSL untuk alasan ini sangatlah salah. Daftar ini digunakan untuk banyak asalan yang beragam, dan hanya karena entri ini berbahaya untuk satu kasus penggunaan yang sangat spesifik, mereka masih tetap diperlukan untuk (hampir) semua hal lainnya,” jelas software engineer Felix Fontein.
“Ini adalah TLD yang sah di ICP3 root. Ini tidak akan ditindaklanjuti,” lanjut pengelola PSL Jothan Frakes.
“Sungguh, kekhawatiran yang diungkapkan ini tidak lebih dari contoh lebai jeleknya koordinasi antara developer dan security community dan domain name governance, di mana mereka dapat mendapat keuntungan berupa engagement lebih di dalam ICANN.”
Di saat yang bersamaan, peneliti keamanaan lainnya dan developers, seperti developer Microsoft Edge Eric Lawrence, beropini bahwa ia percaya bahwa ketakutan terhadap domain-domain baru ini terlalu berlebihan.
Saat BleepingComputer menghubungi Google mengenai kekhawatiran ini, mereka menjawab bahwa risiko kebingungan antara file dan nama-nama domain bukanlah hal baru, dan terdapat mitigasi browser untuk melindungi pengguna dari penyalahgunaan.
“Risiko dari kebingungan antara nama-nama domain dan nama-nama file bukanlah hal baru. Contohnya, produk 3M Command menggunakan nama domain command.com, yang di mana juga merupakan program penting di MS DOS dan versi-versi awal dari Windows. Aplikasi memiliki mitigasi untuk ini (seperti Google Safe Browsing), dan mitigasi-mitigasi ini berlaku untuk TLD seperti .zip.

Di saat yang bersamaan, namespaces yang baru dapat memberikan peluang yang lebih besar untuk penamaan seperti community.zip dan url.zip. Google sangat serius terhadap phishing dan malware dan Google Registry memiliki mekanisme untuk menangguhkan dan menghapus domain-domain berbahaya di semua TLD kami, termasuk .zip. Kami akan terus memonitor penggunaan .zip dan TLD lainnya dan jika ancaman baru muncul, kami akan mengambil langkah yang tepat untuk melindungi pengguna.” - Google
Apa yang harus Anda lakukan?
Realitanya Anda tidak perlu melakukan hal-hal ekstra dari yang sudah Anda lakukan sekarang untuk melindungi diri dari situs-situs phising.
Seperti yang sudah diketahui oleh semua orang, mengeklik link dari orang atau men-download files dari situs-situs yang tidak Anda percayai adalah hal yang tidak aman.
Seperti link lainnya, jika Anda melihat sebuah link .zip atau .mov di sebuah pesan, coba untuk mencari tahu terlebih dahulu sebelum mengekliknya. Jika Anda masih tidak yakin jika link tersebut aman atau tidak, lebih baik tidak diklik. Dengan mengikuti cara-cara mudah ini, dampak dari TLD baru tersebut akan menjadi lebih kecil dan tidak akan meningkatkan risiko Anda secara signifikan.
Akan tetapi, eksposur ke links tersebut kemungkinan akan meningkat seiring dengan aplikasi-aplikasi yang secara otomatis merubah nama files ZIP dan MOV menjadi links, memberikan Anda satu hal lagi untuk diperhatikan saat online.
Read our other works: